DIGITALE EINFLUSSNAHME · SOCIAL BOTS · OSINT · NETZWERKANALYSE
Bots, Trolle und koordinierte Netzwerke können Diskussionen in sozialen Medien beeinflussen, Informationen künstlich verstärken und über die tatsächliche Unterstützung einer Position täuschen. Doch auffällige Accounts sind nicht automatisch Bots, und gleichzeitige Beiträge beweisen noch keine geheime Steuerung. Diese Seite erklärt die beteiligten Akteure, ihre typischen Vorgehensweisen und die Grenzen technischer Erkennung – mit besonderem Blick auf digitale Einflussoperationen und ihre forensische Untersuchung.
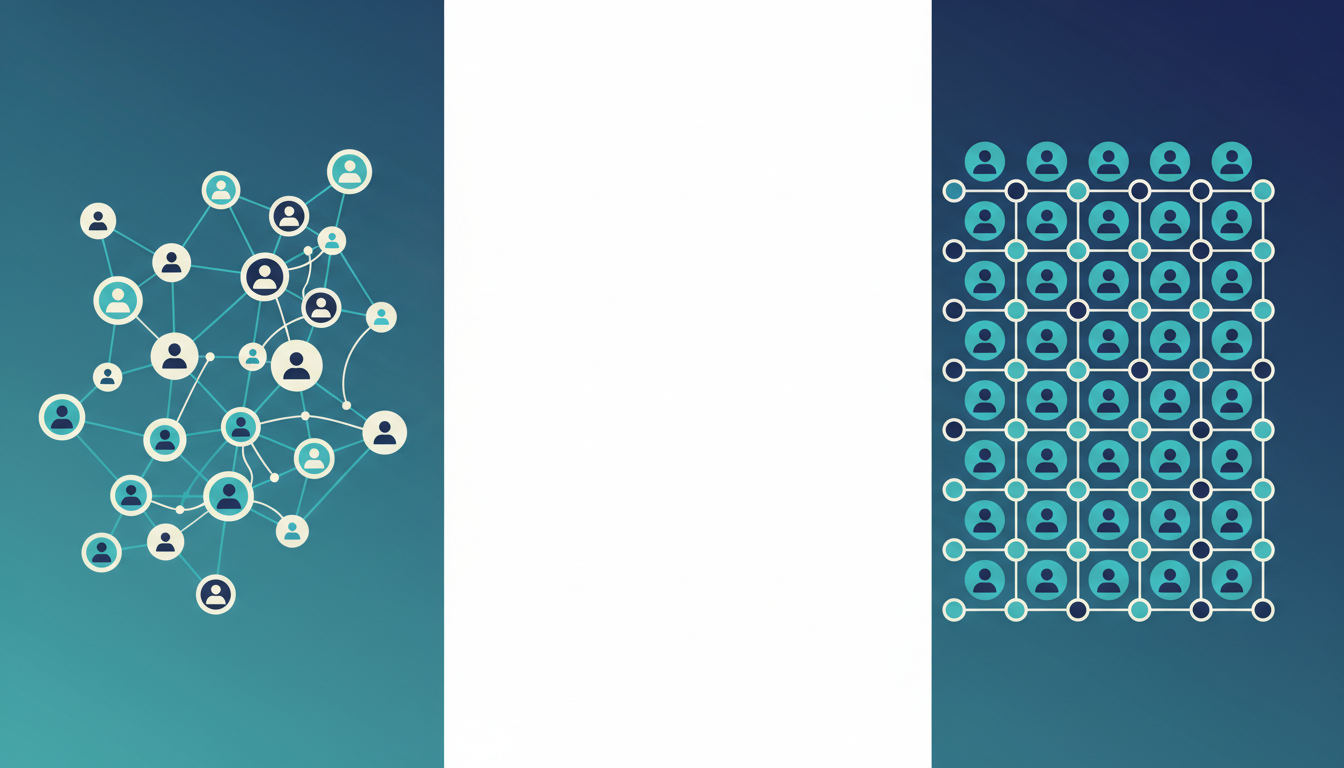
Was ist ein Social Bot – und was nicht?
Ein Social Bot ist ein ganz oder teilweise automatisiertes Programm beziehungsweise ein automatisiert gesteuerter Account, der auf einer sozialen Plattform beispielsweise Inhalte veröffentlicht, Beiträge weiterleitet oder auf andere Accounts reagiert. Ein Chatbot hingegen ist zunächst ein Dialogsystem; er muss weder in einem sozialen Netzwerk aktiv sein noch Öffentlichkeitsarbeit betreiben. Auch seriöse Redaktionen, Wetterdienste und Katastrophenwarnsysteme verwenden legitime Automatisierung.
Ein Bot ist deshalb weder schon aufgrund seiner Technik manipulativ noch allein wegen einer hohen Veröffentlichungsfrequenz als schädlich zu bewerten. Problematisch wird Automatisierung insbesondere dann, wenn Herkunft, Identität oder Unterstützung gezielt vorgetäuscht werden, Plattformregeln umgangen oder fremde Debatten verdeckt beeinflusst werden sollen.
Welche Akteure können beteiligt sein?
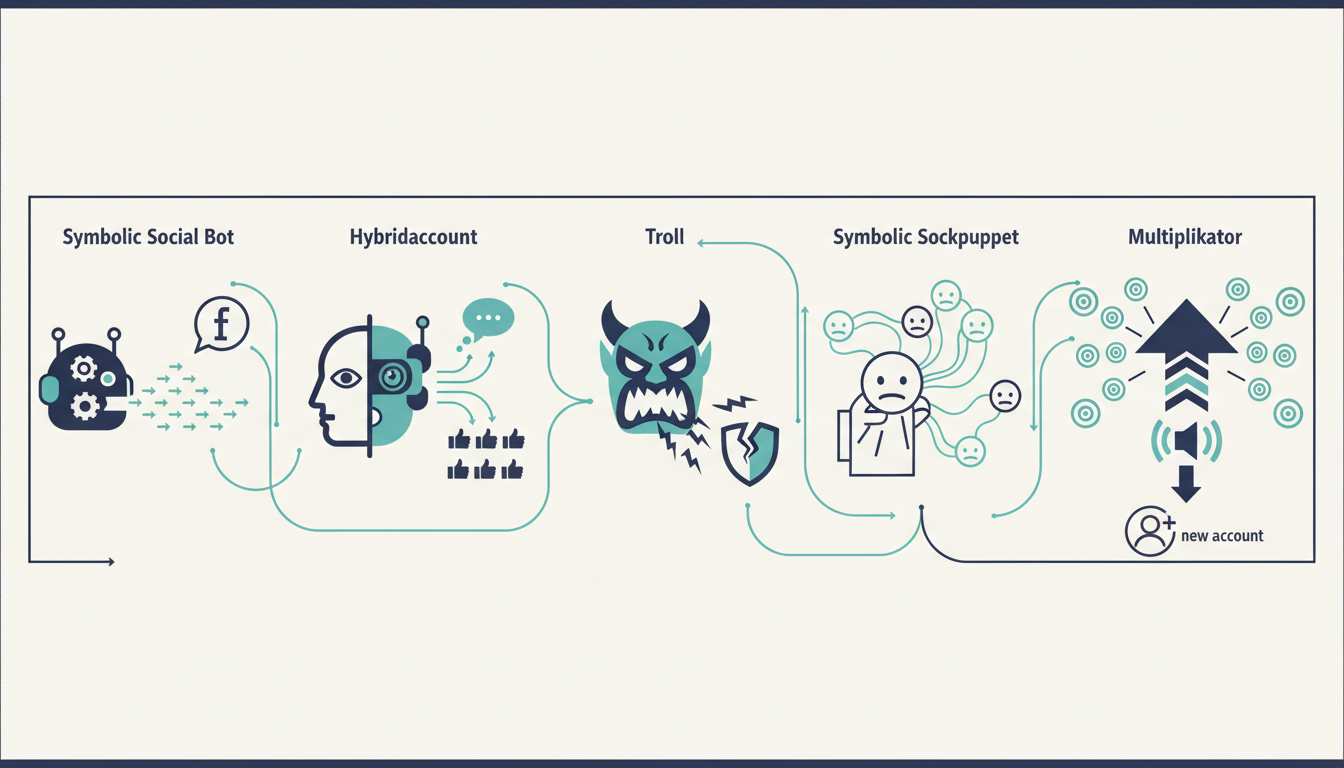
Automatisierter Account
Ein vollständig oder weitgehend automatisiertes Profil veröffentlicht oder verbreitet Beiträge nach Regeln, Zeitplänen oder über Schnittstellen. Hinweise auf Automatisierung können gleichförmige Intervalle oder identische Veröffentlichungsmuster sein. Solche Hinweise sind jedoch nicht beweisend: Redaktionssysteme und reguläre Social-Media-Tools erzeugen ähnliche Spuren.
Halbautomatisierter oder KI-gestützter Account
Menschen steuern mehrere Profile, während Software Texte vorschlägt, Inhalte übersetzt, Termine setzt oder Antworten vorbereitet. Solche hybriden Arbeitsweisen sind von außen häufig kaum eindeutig von rein menschlicher Nutzung zu unterscheiden. KI-generierte Sprache allein beweist keine Bot-Steuerung.
Troll und menschlicher Provokateur
Als Troll wird ein Nutzer bezeichnet, der Diskussionen gezielt stört, provoziert oder eskalieren lässt. Das ist eine Beschreibung des Verhaltens und keine technische Kategorie. Ein Troll kann menschlich handeln, Hilfssoftware nutzen oder in einer Gruppe organisiert sein. Heftige Kritik, Polemik oder eine unbequeme Meinung genügen nicht für diese Einordnung.
Sockpuppet und gefälschte Identität
Bei einem Sockpuppet handelt es sich um eine zusätzliche oder vorgetäuschte Onlineidentität, die beispielsweise eine unabhängige Zustimmung vortäuschen soll. Mehrere Accounts einer Person sind für sich genommen nicht automatisch missbräuchlich; entscheidend sind Kontext und Täuschungsabsicht.
Koordinierter Verstärker und unbeteiligter Multiplikator
Ein koordinierter Verstärker verbreitet Inhalte als Teil eines abgestimmten Vorgehens. Dagegen kann eine reale Person eine Falschmeldung ungeprüft teilen, ohne zu einer Operation zu gehören. Die Trennung ist zentral, um Verdachtsfälle nicht mit Anschuldigungen gegen gewöhnliche Nutzerinnen und Nutzer zu verwechseln.
Was bedeutet koordinierte unauthentische Aktivität?
Der Begriff Coordinated Inauthentic Behavior (CIB) wird unter anderem von Meta verwendet. Er bezeichnet verdeckt abgestimmtes Verhalten, bei dem insbesondere gefälschte Konten zur Täuschung über die Beteiligten und die Hintergründe einer Operation eingesetzt werden. Die genaue Definition ist plattformabhängig; sie darf nicht ungeprüft auf jedes soziale Netzwerk übertragen werden. Meta erläutert seinen Ansatz zu CIB.
Eine offen organisierte Bürgerinitiative, ein Wahlkampfteam oder eine Gewerkschaft kann ebenfalls zeitgleich Beiträge veröffentlichen und Hashtags verwenden. Koordination ist nicht mit Täuschung gleichzusetzen. Erst zusätzliche Umstände, etwa systematisch vorgetäuschte Identitäten oder verdeckte gemeinsame Kontrolle, machen aus einem Organisationsmuster möglicherweise eine unauthentische Einflussoperation.
Für die Bewertung ist nicht allein entscheidend, was Accounts behaupten, sondern auch, wie sie organisiert sind, welche Identitäten sie verwenden und welche Belege für ein abgestimmtes Vorgehen existieren.
Wie erzeugen Netzwerke künstliche Reichweite?
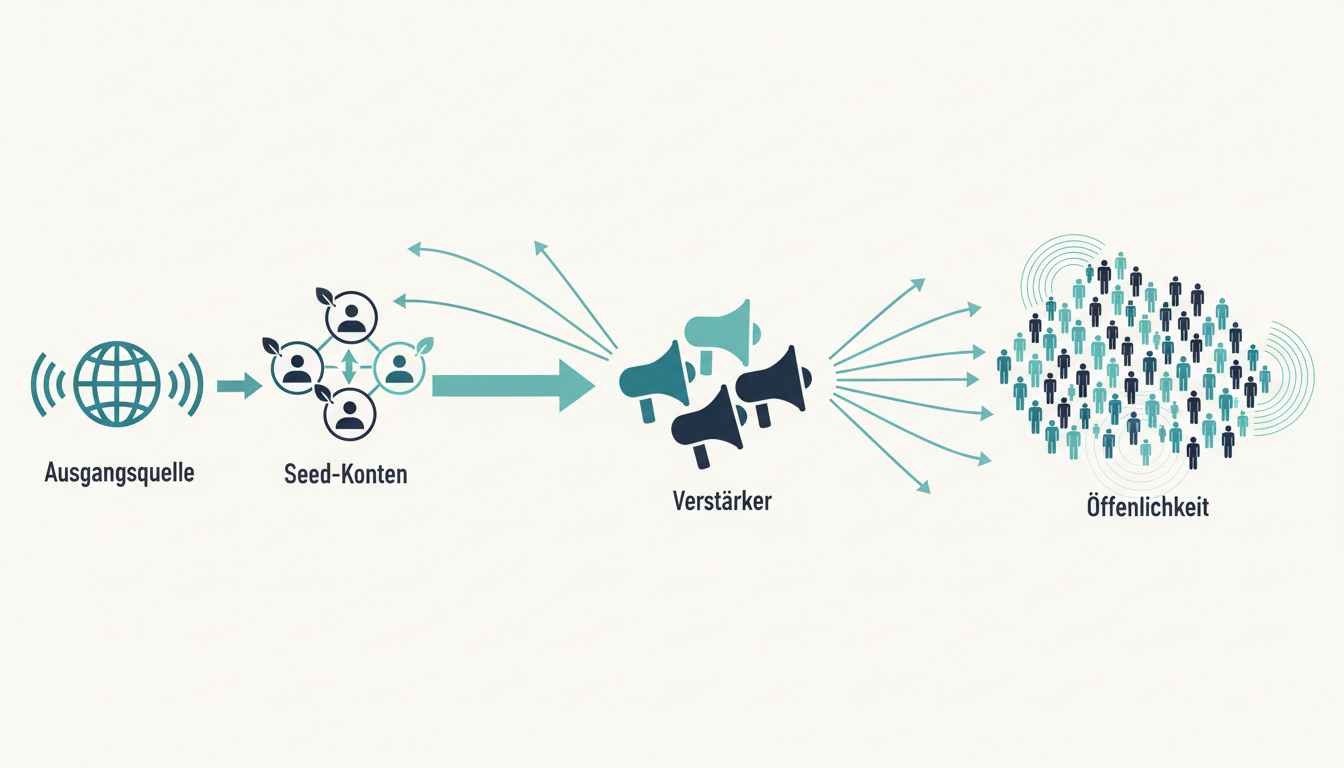
- Seed-Accounts: Ausgangsprofile veröffentlichen die ursprünglichen Inhalte oder Links.
- Amplifier-Accounts: Weitere Profile greifen sie auf, kommentieren, übersetzen oder verbreiten sie erneut.
- Reply- und Mention-Wellen: Viele Beiträge richten sich gezielt an Journalisten, Politiker oder Faktencheck-Accounts, um Aufmerksamkeit zu erzwingen.
- Cross-Posting: Gleichartige Inhalte erscheinen auf mehreren Plattformen, gegebenenfalls mit kleinen Anpassungen.
- Astroturfing: Eine organisierte Kampagne soll wie spontane, breite Unterstützung aus der Bevölkerung erscheinen.
- Medienimitation: Gefälschte Nachrichtenformate oder nachgeahmte Quellen erzeugen einen scheinbar unabhängigen Herkunftsnachweis.
Im vierten FIMI-Bedrohungsbericht von 2026 beschreibt der Europäische Auswärtige Dienst für Operation Overload beziehungsweise Matrjoschka ein Muster mit zunächst veröffentlichenden Seeder-Konten und nachfolgenden Amplifier-Konten. Die Untersuchung bezieht sich auf eine dokumentierte Operation; sie ist nicht als allgemeiner Nachweis zu verstehen, dass jedes ähnliche Netzwerk derselben Kampagne angehört. FIMI-Berichte des Europäischen Auswärtigen Dienstes.
Welche Spuren lassen sich mit OSINT erkennen?
Open Source Intelligence (OSINT) untersucht öffentlich zugängliche Informationen nach dokumentierbaren Kriterien. Für Online-Netzwerke sind vor allem Zeitstempel, Textgleichheiten, wiederkehrende Links und beobachtbare Beziehungen interessant. Solche Daten erlauben Hypothesen über Strukturen, aber keinen automatischen Blick hinter einen Account.
Zeitliche Auffälligkeiten
Viele fast gleichzeitig erscheinende Beiträge können auf Planung oder Automatisierung hindeuten. Das kann aber ebenso durch ein gemeinsames Ereignis, offizielle Pressemeldungen oder legitime Aufrufe entstehen. Zeitstempel sollten mit Zeitzonen, Plattformbesonderheiten und Erhebungsfehlern dokumentiert werden.
Textliche und visuelle Übereinstimmungen
Identische Formulierungen, dieselben Schreibfehler, Bildvorlagen oder Links können gemeinsame Quellen sichtbar machen. Die Interpretation muss jedoch berücksichtigen, dass Nutzer legitimerweise Texte zitieren oder Nachrichtenmeldungen unverändert weiterverbreiten.
Netzwerkbeziehungen
Antworten, Markierungen, Reposts und Linkverteilungen können als gerichtete Beziehungen zwischen Accounts und Inhalten modelliert werden. Eine zentrale Position in einem Netzwerk beweist keine organisatorische Leitungsfunktion: Populäre Medienkonten sind beispielsweise häufig stark vernetzt, ohne Teil einer verdeckten Operation zu sein.
Account- und Infrastrukturmerkmale
Erstellungszeitraum, Profilwechsel und wiederkehrende externe Domains können weitere Indizien liefern. Daten zur tatsächlichen Person hinter einem Konto, zur verwendeten Infrastruktur oder zu Zahlungsflüssen sind öffentlich in der Regel nicht verifizierbar. Eine staatliche Zuschreibung ist daher eine deutlich weitergehende Aussage.
Praktische Bewertungsmatrix
| Beobachtung | Möglicher Hinweis | Wesentliche Einschränkung |
|---|---|---|
| Viele gleichzeitige Posts | Geplante Veröffentlichung | Kann auch ein legitimer Aufruf sein |
| Identische Texte und Links | Gemeinsame Vorlage oder Quelle | Auch Zitate und Nachrichtenübernahmen |
| Viele gegenseitige Reposts | Verstärkung innerhalb eines Clusters | Auch organische Communities vernetzen sich |
| Ähnliche neue Accounts | Mögliche koordinierte Einrichtung | Allein keine Identitäts- oder Bot-Beweise |
| Gefälschte Medienmarke | Konkreter Täuschungsindikator | Urheberschaft der Fälschung bleibt offen |
| Externe Analyse ordnet Inhalte einer Kampagne zu | Erhärtete analytische Hypothese | Methodik und Beleglage prüfen |
Vom Indiz zur belastbaren Aussage: fünf Ebenen
- Ebene 1 – Artefakt: Ein Beitrag, eine URL, ein Screenshot oder ein Zeitstempel ist überprüfbar dokumentiert.
- Ebene 2 – Muster: Ähnliche Inhalte oder Zeitverläufe werden über mehrere Beiträge hinweg beobachtet.
- Ebene 3 – Koordination: Mehrere voneinander unabhängige Indikatoren stützen ein abgestimmtes Vorgehen.
- Ebene 4 – Kampagnenzuordnung: Analysen verbinden die Beobachtungen nachvollziehbar mit einer konkreten Operation.
- Ebene 5 – Betreiber- oder staatliche Attribution: Eine Organisations- oder staatliche Steuerung ist nur bei entsprechend belastbarer Beleglage festzustellen.
Diese Ebenen sind eine redaktionelle Ordnung zur Einordnung von Beweisstärken, keine standardisierte forensische Zertifizierung. Die Einschätzung muss offenlegen, welche Informationen fehlen und welche alternativen Erklärungen möglich sind.
Fallbeispiel Matrjoschka: getrennte Rollen statt eines einzigen Bot-Typs
Die dokumentierte Matrjoschka-Kampagne zeigt, weshalb die Analyse nicht bei der Frage stehen bleiben darf, ob ein einzelner Account automatisiert ist. Relevant sind auch die Rollen innerhalb eines Netzwerks: Wer veröffentlicht zuerst? Welche Profile vervielfachen Inhalte? Werden Medien und Faktenchecker auffällig häufig adressiert? Lassen sich Fälschungen unabhängig überprüfen? Die Wirkung auf reale politische Überzeugungen bleibt davon zu unterscheiden.
Zur NoDSB-Fallstudie: Matrjoschka – Anatomie einer Desinformationskampagne.
Datenschutzrechtliche und ethische Grenzen
Auch öffentlich sichtbare Accountdaten können personenbezogene Daten sein. Wer Profile, öffentliche Beiträge oder Beziehungsnetze systematisch auswertet, benötigt deshalb – soweit die DSGVO anwendbar ist – eine tragfähige Rechtsgrundlage, einen bestimmten Zweck und angemessene Schutzmaßnahmen. Der bloße öffentliche Zugang zu Daten ersetzt keine Prüfung ihrer Rechtmäßigkeit.
- Datenminimierung: Nur die Informationen erheben, die zur begründeten Fragestellung erforderlich sind.
- Dokumentation: Herkunft, Beobachtungszeit und Unsicherheiten von Daten erfassen.
- Speicherbegrenzung: Prüf- und Löschfristen festlegen; Rohdaten nicht unbegrenzt vorhalten.
- Fehlerfolgen: Keine öffentlichen Verdachtslisten realer Personen auf Basis bloßer Bot-Scores erstellen.
- Verhältnismäßigkeit: Bei Behörden insbesondere Aufgaben, Befugnisse und Grundrechtsbezug gesondert prüfen.
- Plattformregeln: Zugangs- und Nutzungsbedingungen sowie gegebenenfalls weitere rechtliche Anforderungen beachten.
Wie können Verwaltungen und Privatpersonen reagieren?
Bei verdächtigen Wellen empfiehlt sich eine methodische Prüfung statt vorschneller Zuschreibungen: Ursprung einer Behauptung suchen, Medien und Links verifizieren, zeitliche Beobachtungen sichern und belegte Unrichtigkeiten über authentische Kommunikationskanäle sachlich richtigstellen. Kommunale Stellen sollten dafür Zuständigkeiten zwischen Kommunikation, Informationssicherheit und Datenschutz festlegen. Kritik oder politische Opposition dürfen dabei nicht pauschal als Manipulation abgewertet werden.
Vertiefende Informationen auf NoDSB
Zum Gesamtüberblick führt Digitale Einflussnahme – Hybride Kriegsführung im Netz. Technische Grundlagen bietet Websites untersuchen; die rechtlichen Anforderungen erläutert Datenschutz verstehen. Ergänzende Quellen finden sich in der Fachbibliothek.
Quellen und weiterführende Literatur
- Europäischer Auswärtiger Dienst (EEAS): Information Integrity und FIMI – Methodik und Berichte zur Analyse von Einflussoperationen.
- EEAS: 4th Report on FIMI Threats (März 2026) – unter anderem zu Operation Overload, Seeder- und Amplifier-Rollen.
- Meta: Coordinated Inauthentic Behavior Explained – Definition und Abgrenzung verdeckter Koordination auf der Plattform.
- Institute for Strategic Dialogue, 4. September 2026: Matryoshka und regionale Wahlen – dokumentierte Fallstudie.