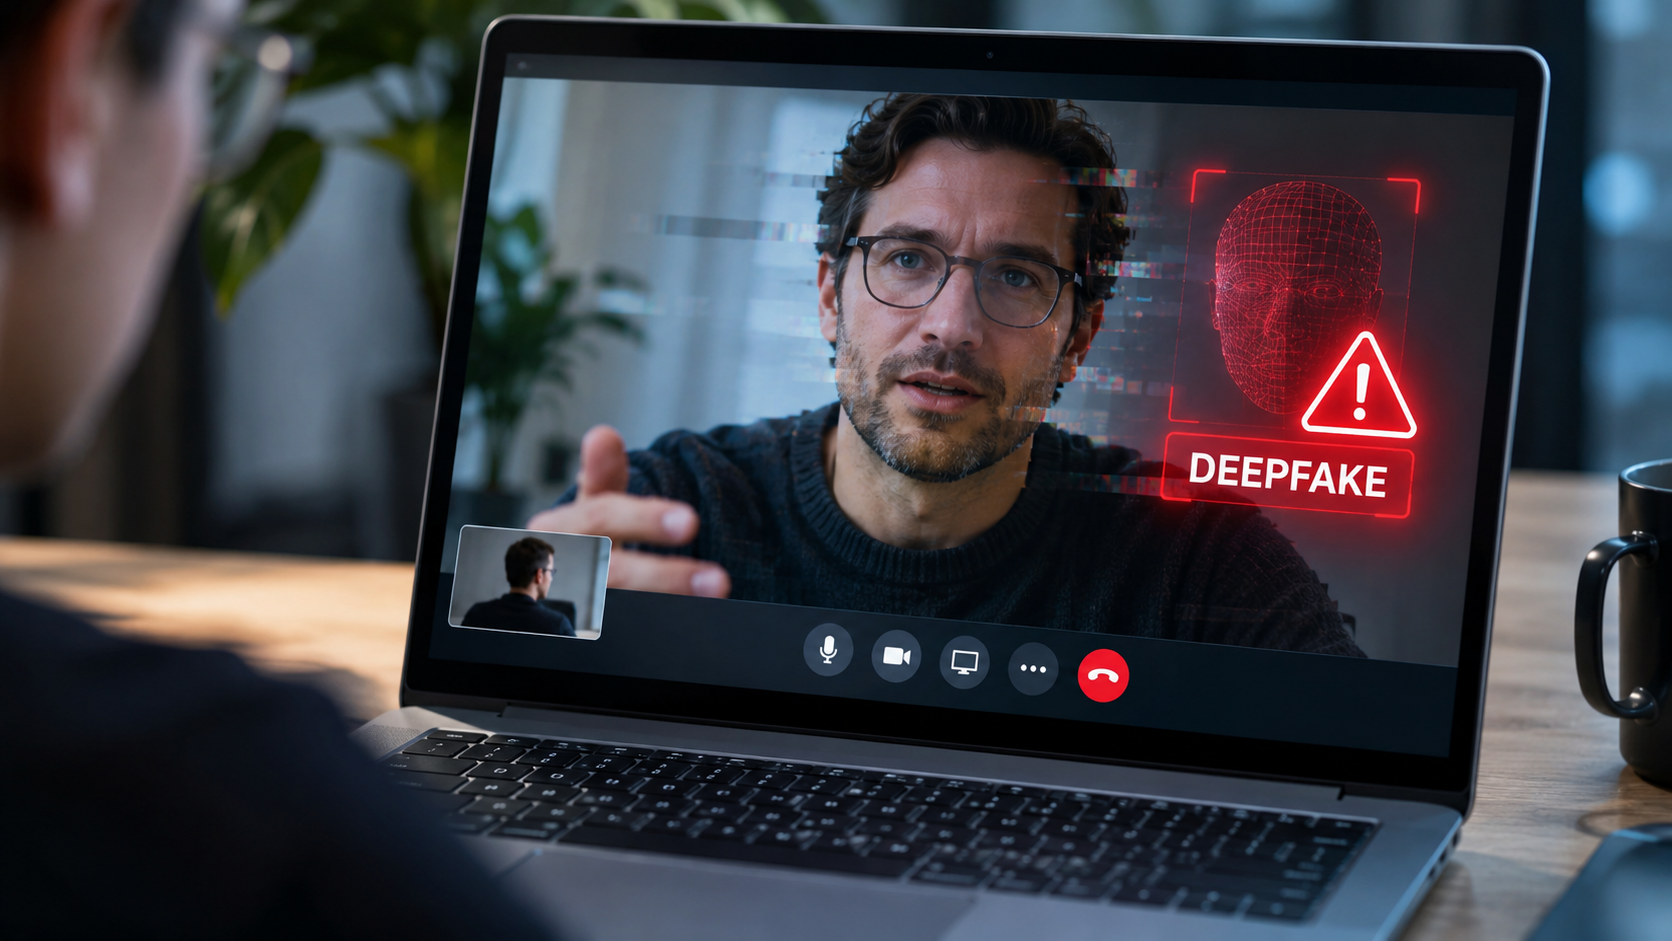
FaceStealer heißt eine Social-Engineering-Kampagne, die nach Angaben des FBI nordkoreanischen staatlich unterstützten Angreifern zugeschrieben wird. Sie nutzten heimlich aufgezeichnete Webcam-Videos und teilweise KI-generierte Deepfakes, um vertraute Personen in Videokonferenzen vorzutäuschen. Die US-Behörden meldeten am 12. November 2026 die Beschlagnahme von Cloud-Infrastruktur der Kampagne. Nach ihrer Darstellung wurden mit der Methode in rund 18 Monaten Kryptowährungen im Wert von mehr als 400 Millionen US-Dollar gestohlen. Das FBI sicherte über 900 Webcam-Videos. Die Angaben stammen aus Ermittlungsmitteilungen und sind keine unabhängig geprüfte Gesamtschadensbilanz.
FaceStealer: So funktioniert der Angriff über Videokonferenzen
Die Angreifer übernehmen zunächst Kommunikationskonten, etwa bei Telegram, LinkedIn, Slack oder Discord. Von diesen echten Konten verschicken sie Einladungen zu vermeintlich vertraulichen Gesprächen. Die Links führen jedoch zu nachgebauten Oberflächen gängiger Videokonferenzdienste. Dort spielen die Täter zuvor aufgezeichnete Videos bekannter Personen ab und erzeugen so den Eindruck einer echten Besprechung. Gleichzeitig zeichnen sie neue Opfer heimlich auf.
Im entscheidenden Moment erscheint ein angeblicher Ton- oder Verbindungsfehler. Unter dem Vorwand einer notwendigen Reparatur werden Teilnehmende aufgefordert, ein Update auszuführen, ein Skript zu starten oder Befehle in ein Terminal zu kopieren. Tatsächlich kann dadurch Schadsoftware installiert werden. Das FBI beschreibt diese Angriffskette detailliert in seinem FLASH-Bericht AC-111226-MS vom 12. November 2026 (englische Primärquelle).
Echte Videoaufnahmen statt ausschließlich KI-Deepfakes
Die Besonderheit ist nicht allein der Einsatz künstlicher Intelligenz. Laut FBI basiert FaceStealer überwiegend auf echten, zuvor heimlich aufgenommenen Videos früherer Opfer. KI-generierte Deepfakes bekannter Persönlichkeiten aus der Kryptowährungsbranche ergänzen diese Methode zunehmend. Eine Darstellung, die den gesamten Angriff als rein KI-generierte Täuschung bezeichnet, wäre deshalb ungenau.
Der Vertrauensmissbrauch ist besonders wirkungsvoll, weil die Einladung von einem tatsächlich existierenden, aber kompromittierten Kontaktkonto kommen kann. Auch frühere Chatverläufe können die Täter nutzen, um glaubwürdige Gesprächsanlässe zu formulieren. Die technische Manipulation der Videokonferenz und die soziale Täuschung greifen ineinander.
Mehr als 400 Millionen Dollar: Was die Zahlen aussagen
Das US-Justizministerium beziffert die durch FaceStealer verursachten Kryptowährungsverluste innerhalb von 18 Monaten auf mehr als 400 Millionen US-Dollar. Das FBI berichtet von über 900 sichergestellten Webcam-Aufzeichnungen. Daraus folgt weder, dass jede aufgezeichnete Person finanzielle Schäden erlitt, noch dass alle Opfer identifiziert wurden.
Wichtig ist eine weitere Unterscheidung: In derselben Pressemitteilung berichten die US-Behörden auch über milliardenschwere Maßnahmen im Zusammenhang mit einem separaten Angriff auf die Kryptobörse Binance. Diese Summen dürfen nicht den FaceStealer-Schäden hinzugerechnet werden. US-Justizministerium, Pressemitteilung vom 12. November 2026 (englische Primärquelle).
Warum Open-Source-Projekte besonders gefährdet sind
Ursprünglich standen Personen und Unternehmen aus Kryptowährungs- und Web3-Umgebungen im Fokus. Das FBI warnt inzwischen ausdrücklich vor Angriffen auf Entwicklerinnen und Entwickler verbreiteter Open-Source-Software. Gelangen Angreifer an Repository-Konten oder Entwicklungsrechner, können sie versuchen, manipulierte Abhängigkeiten oder Updates in reguläre Softwareverteilungen einzuschleusen.
Der FBI-Bericht beschreibt einen vereitelten Angriff auf den Betreuer einer vielgenutzten JavaScript-Bibliothek mit mehreren zehn Millionen wöchentlichen Downloads. Die schnelle Entdeckung verhinderte nach Behördenangaben eine größere Verbreitung. Der Fall illustriert ein mögliches Lieferkettenrisiko; er belegt nicht, dass diese Bibliothek tatsächlich großflächig Schadcode verteilt hat.
Praktische Schutzmaßnahmen gegen FaceStealer
- Einladungen unabhängig bestätigen: Unerwartete Besprechungen über einen zweiten Kommunikationskanal mit der bekannten Person abgleichen, besonders wenn die Einladung von einem selten genutzten Kontakt kommt.
- Offizielle Anwendungen verwenden: Videokonferenzen möglichst über die reguläre App und eine separat eingegebene Meeting-ID statt über unbekannte Links öffnen.
- Kamera zurückhaltend aktivieren: Bei zweifelhaften Einladungen die Webcam zunächst ausgeschaltet lassen und die Gesprächspartner überprüfen.
- Keine Reparaturbefehle aus Chats ausführen: Bei angeblichen Audiofehlern weder Terminalbefehle noch heruntergeladene Skripte starten. Updates ausschließlich über die offiziellen Anwendungen beziehen.
- Konten absichern: Mehrfaktor-Authentifizierung und Anmeldewarnungen aktivieren, aktive Sitzungen kontrollieren und kompromittierte Tokens oder Kennwörter widerrufen.
- Bei Verdacht reagieren: Betroffene Geräte isolieren und untersuchen lassen, Konten von einem vertrauenswürdigen Gerät sichern und persönliche Kontakte über mögliche Identitätsvortäuschungen informieren. Bei betroffenen Krypto-Wallets Schlüssel und Vermögenswerte fachkundig absichern.
Datenschutz und Persönlichkeitsrechte: Was rechtlich relevant ist
Heimliche Webcam-Aufnahmen und die Übernahme persönlicher Kommunikationskonten berühren Privatsphäre, Persönlichkeitsrechte und den Schutz personenbezogener Daten. Für Unternehmen und andere Verantwortliche, deren Systeme oder Daten durch einen Angriff betroffen sind, können die Sicherheitsanforderungen aus Art. 5 Abs. 1 Buchst. f und Art. 32 DSGVO einschlägig sein. Wenn eine Verletzung des Schutzes personenbezogener Daten festgestellt wird, sind Art. 33 und gegebenenfalls Art. 34 DSGVO anhand der konkreten Risiken zu prüfen.
Ob ein Täter selbst dem räumlichen Anwendungsbereich der DSGVO unterliegt, ist davon zu unterscheiden. Strafrechtliche Fragen, etwa unbefugte Datenzugriffe oder Computersabotage, richten sich nach den jeweils einschlägigen nationalen Vorschriften. Der veröffentlichte Ermittlungsstand ersetzt keine individuelle rechtliche Prüfung.
NoDSB-Kommentar: Vertrauen ist keine Sicherheitskontrolle
FaceStealer verdeutlicht, dass nicht jedes überzeugende Video echt und nicht jede Nachricht eines bekannten Kontakts tatsächlich von dieser Person stammen muss. Bemerkenswert ist gerade die Kombination aus alten echten Aufnahmen, kompromittierten Konten und einfachen technischen Vorwänden. Schutzmaßnahmen dürfen deshalb nicht allein darauf setzen, Deepfakes mit bloßem Auge zu erkennen. Entscheidend sind unabhängig bestätigte Kommunikationswege, begrenzte Zugriffsrechte und die klare Regel, niemals fremde Reparaturbefehle aus einer Videokonferenz heraus auszuführen.
Originalquellen und weiterführende Informationen
- FBI: FLASH AC-111226-MS, 12.11.2026 – technische Beschreibung und Schutzempfehlungen (englische Primärquelle)
- FBI: FaceStealer Cryptocurrency Theft Scheme (englische behördliche Primärquelle)
- US-Justizministerium: Bekanntgabe der Beschlagnahme, 12.11.2026 (englische Primärquelle)
- BleepingComputer: Bericht vom 14.11.2026 (englische Sekundärberichterstattung)
Weitere Einordnung auf NoDSB: Cursor-Hack: Manipulierte KI-Erweiterung gefährdete bis zu 5.000 Entwickler sowie die NoDSB-Fachbibliothek.